• Startseite
  • Industry Blog
  • Bitcoin und die Quantenära: Ein Leitfaden für institutionelle Halter

Bitcoin und die Quantenära: Ein Leitfaden für institutionelle Halter

Picture2wolfgang.png
Wolfgang Amadeus VitaleCrypto Protocol Expert
30 Sep. 20269 Min

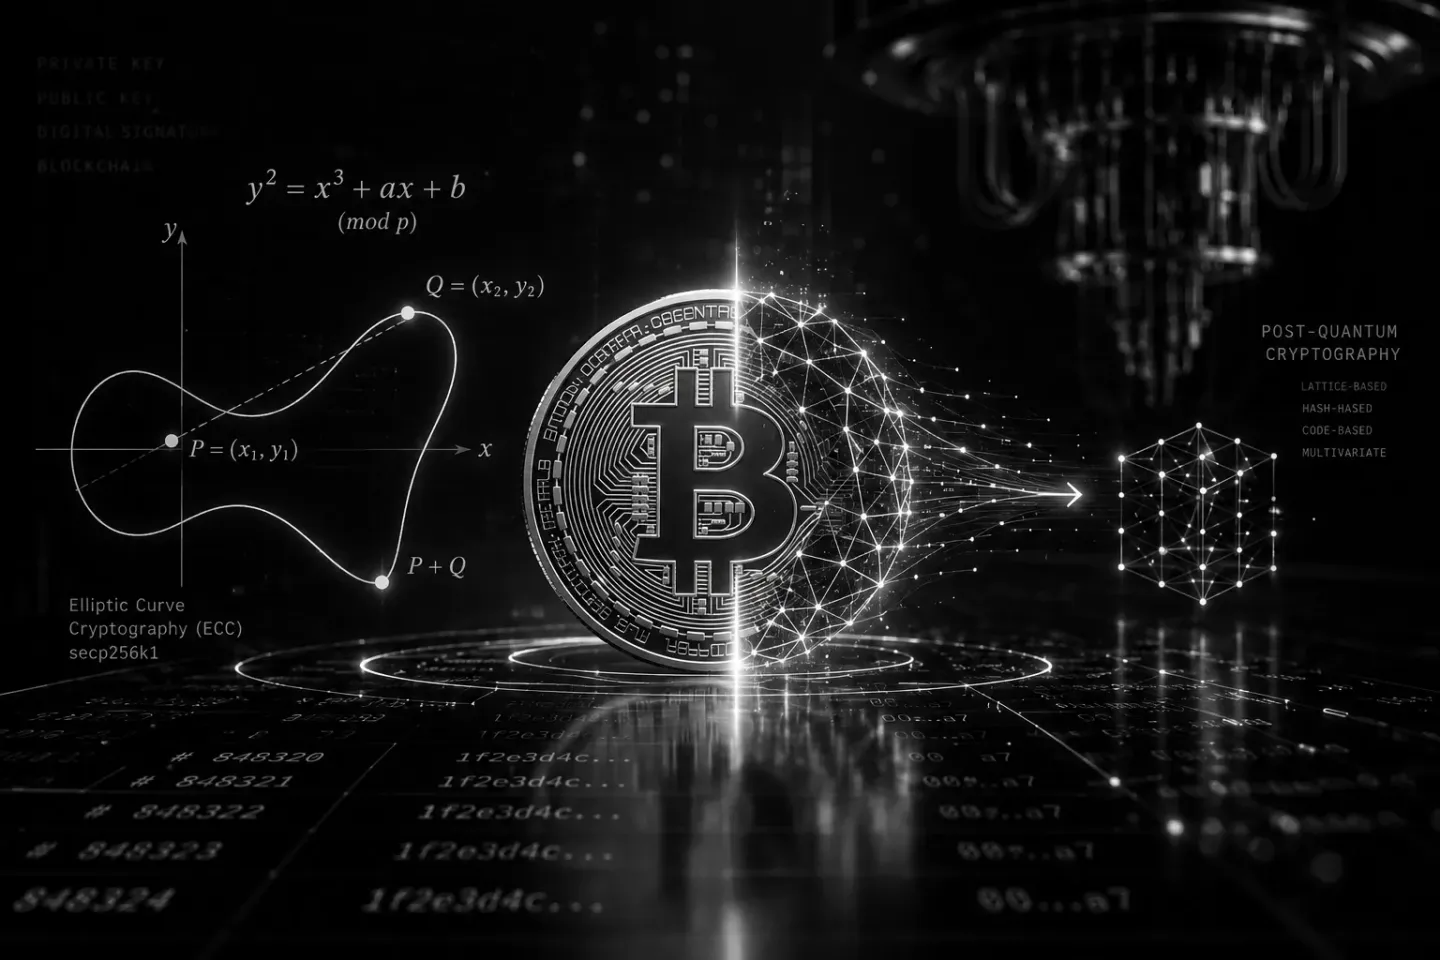
Jede Einschätzung von Bitcoins Quantenresistenz beginnt mit der Frage nach der tatsächlichen Angriffsfläche: Ein ausreichend leistungsfähiger Quantencomputer könnte private Schlüssel aus öffentlichen Schlüsseln ableiten. Rund 7 Millionen BTC befinden sich bereits heute in Adressen, deren öffentliche Schlüssel auf der Blockchain sichtbar sind.

Glaubwürdige Schätzungen verorten die Entwicklung einer solchen Maschine zwischen dem Ende dieses Jahrzehnts und der Mitte der 2030er-Jahre. Die US-Regierung hat ihren Behörden bereits eine Frist bis 2031 gesetzt, um digitale Signaturen auf postquantenkryptografische Verfahren umzustellen.

Für Bitcoin verläuft dieser Übergang nach einer anderen Logik. Die Entwicklergemeinschaft diskutiert weiterhin verschiedene Output-Typen und Signaturschemata. Sobald sich ein bevorzugter Ansatz herauskristallisiert, werden sämtliche Halter ihre Bestände auf neue, quantensichere Adressformate migrieren müssen. Gleichzeitig besteht bislang kein breiter Konsens darüber, wie mit Coins verfahren werden soll, deren Eigentümer diese Migration nicht vornehmen.

Für Anleger sind die erforderlichen Schutzmassnahmen über die wahrscheinlichsten Übergangsszenarien hinweg weitgehend identisch. Für Family Offices, Stiftungen oder Finanzdienstleister, die Bitcoin im Auftrag Dritter verwahren, müssen diese Massnahmen jedoch in konkrete Entscheidungen übersetzt werden, etwa in Bezug auf Adressformate, Verwahrungslösungen und Anlagevehikel.

Viele dieser Institutionen verfügen bereits über Post-Quantum-Roadmaps für ihre übrige technologische Infrastruktur oder setzen entsprechende Strategien bereits um.
Welche Bitcoin-Adresstypen sind gegenüber Quantencomputern anfällig?

Die verschiedenen Bitcoin-Adressformate unterscheiden sich darin, ob die darin gehaltenen Coins unangefasst bereits exponiert sind oder erst in dem Moment, in dem sie ausgegeben werden. Pay-to-Public-Key (P2PK), das älteste Adressformat, veröffentlicht den öffentlichen Schlüssel direkt auf der Blockchain. Dadurch könnten die dort gehaltenen Coins angegriffen werden, ohne dass ihr Eigentümer jemals eine Transaktion ausführt.

Taproot-Outputs enthalten ebenfalls einen öffentlichen Schlüssel auf der Blockchain, da Taproots Key-Path-Spend dem Eigentümer erlaubt, direkt mit diesem Schlüssel zu signieren. Mit BIP-360, das im Februar in das Repository der Bitcoin Improvement Proposals aufgenommen wurde, wurde ein neuer Output-Typ namens Pay-to-Merkle-Root (P2MR) vorgeschlagen. Dieser soll die Flexibilität von Taproot-Skripten beibehalten und gleichzeitig auf den Key-Path-Spend verzichten. P2MR ist einer von mehreren Ansätzen, die derzeit evaluiert werden. Solange sich keine dieser Lösungen durchgesetzt und etabliert hat, würde ich Taproot nicht verwenden.

Hash-basierte Formate wie Pay-to-Public-Key-Hash (P2PKH) und dessen natives SegWit-Pendant Pay-to-Witness-Public-Key-Hash (P2WPKH) verbergen den öffentlichen Schlüssel, bis die Coins ausgegeben werden. Dieser Schutz besteht allerdings nur dann, wenn eine Adresse niemals wiederverwendet wird. Sobald von einer Adresse eine Transaktion gesendet wurde, sind alle verbleibenden oder später dorthin überwiesenen Coins exponiert, da der öffentliche Schlüssel offengelegt wurde.

Eine sorgfältige Adresshygiene schützt Coins im Ruhezustand. Ein ausreichend leistungsfähiger Quantencomputer könnte jedoch auch eine Transaktion im Zeitfenster zwischen ihrer Übertragung ins Netzwerk und ihrer Bestätigung angreifen. Adresshygiene ergänzt daher eine spätere Protokollmigration, kann diese aber nicht ersetzen.

Ein Angreifer würde sich vermutlich zunächst auf die grössten Bestände konzentrieren. Daher würde ich bedeutende Bitcoin-Positionen auf mehrere Adressen verteilen.

Welche Fragen sollten Sie Ihrem Verwahrer zur Quantenresistenz stellen?

Anleger, die Bitcoin über einen Verwahrer halten, haben viele dieser Entscheidungen bereits an einen Dritten delegiert und sind damit weitgehend an dessen Zeitplan gebunden. Wer seine Bestände selbst verwahrt, kann zwar eigenständig handeln, muss aber auch selbst wissen, welche Massnahmen erforderlich sind.

Ein Verwahrer sollte klar darlegen können, welche Output-Typen für Kundenvermögen verwendet werden, ob die Wiederverwendung von Adressen grundsätzlich vermieden wird und wie grössere Bestände auf einzelne Adressen verteilt sind. Kunden sollten zudem wissen, ob sie die Onchain-Adressen, auf denen ihre Vermögenswerte gehalten werden, einsehen können oder ob diese in Sammelwallets verwahrt werden.

Mit Blick auf die Zukunft empfiehlt es sich ausserdem zu klären, wer die Migration initiiert, sobald ein postquantenresistenter Output-Typ aktiviert wird, und welche Blockchain ein Verwahrer unterstützen würde, falls es im Zuge des Übergangs zu einer Aufspaltung des Netzwerks kommen sollte.

Eine weitere wichtige Frage betrifft die fachliche Expertise des Verwahrers: Wer innerhalb des Unternehmens verfolgt die Protokollentwicklung und die technischen Diskussionen rund um Bitcoin direkt? Verwahrer, die dieses Know-how intern aufgebaut haben, sind in der Regel besser positioniert, aufkommende Konsenssignale frühzeitig zu erkennen und angemessen darauf zu reagieren.

Was passiert mit Bitcoin-ETF-Beständen bei einem Chain Split?

Ich gehe davon aus, dass der Übergang zu quantenresistenten Verfahren über Soft Forks erfolgen wird. Dennoch könnte insbesondere ein Streit über den Umgang mit exponierten Coins zu einer länger anhaltenden Aufspaltung des Bitcoin-Netzwerks führen. Meiner Ansicht nach wäre ein Chain Split in einem solchen Szenario einer Blockade des Netzwerks vorzuziehen.

Wer zum Zeitpunkt einer Aufspaltung die eigenen privaten Schlüssel kontrolliert, würde grundsätzlich auf beiden Chains über entsprechende Guthaben verfügen. Ob diese sicher genutzt werden können, hängt jedoch unter anderem von vorhandenen Replay-Schutzmechanismen sowie davon ab, ob Börsen beide Chains unterstützen.

Für ETF-Anleger stellt sich die Situation anders dar. Beim iShares Bitcoin Trust von BlackRock liegt die Entscheidung über den Umgang mit Forks beim Sponsor des Fonds. Gemäss Prospekt verzichtet der Trust dauerhaft auf Ansprüche aus Forks oder Airdrops, sofern künftige regulatorische Änderungen der SEC nichts anderes vorsehen.

Bereits in diesem Jahr wurden diese Regelungen auf die Probe gestellt. Der eCash Hard Fork, der auf Drivechain basiert und seit August schrittweise ausgerollt wird, kopiert den Bitcoin-Ledger und schreibt den Inhabern entsprechende Guthaben im Verhältnis eins zu eins gut. Gleichzeitig weist er rund 500'000 ruhenden Coins, die mit Satoshi Nakamoto in Verbindung gebracht werden, neu zu.

Der Fork steht zwar in keinem Zusammenhang mit Quantencomputern, hat aber die zentrale Frage der aktuellen Debatte über quantenanfällige Coins bereits in die Praxis überführt: Wie sollen mit langjährig inaktiven Beständen umgegangen werden? Damit ist diese Thematik für Börsen, Verwahrer und Fondssponsoren nicht mehr nur theoretischer Natur, sondern bereits heute eine konkrete operative Entscheidung.

Spot-Bitcoin-ETFs halten mittlerweile mehr als eine Million BTC, während börsenkotierte Unternehmen zusammen weitere rund 1,2 Millionen BTC besitzen. Mit diesen Beständen wächst auch ihr Einfluss auf die Governance des Netzwerks. Ihre Entscheidungen dürften letztlich vor allem von wirtschaftlichen Anreizen geprägt sein.

Wer sich für ein ETF-Engagement anstelle des direkten Haltens von Bitcoin entscheidet, delegiert daher nicht nur die Verwahrung, sondern auch die Entscheidung darüber, welcher Chain im Falle einer Netzwerkaufspaltung gefolgt wird.

Institutionelle Bitcoin-Bestände auf das Quantenzeitalter vorbereiten

Keine dieser Massnahmen setzt voraus, den genauen Zeitpunkt zu kennen, an dem ein kryptografisch relevanter Quantencomputer verfügbar sein wird, und die meisten davon lassen sich bereits heute umsetzen. Für jede Bitcoin-Position sollte eine Institution bereits wissen, wer die Schlüssel kontrolliert. Mit Blick auf die bevorstehende Migration kommt nun eine zusätzliche Frage hinzu: Wer wird im Fall einer Aufspaltung des Netzwerks entscheiden, welcher Chain gefolgt wird?

Es besteht weder Anlass zur Panik noch zur Sorglosigkeit. Wir verfolgen diese Entwicklungen monatlich im Quantum Update, damit unsere Kunden die Herausbildung des Konsenses innerhalb des Bitcoin-Ökosystems laufend nachvollziehen können.

Das Titelbild ist AI-generiert.

Verwandte Artikel

  • Quantum Research

    Drei Szenarien für Bitcoins Post-Quantum-Transition

    Bitcoins Quantum-Computing-Risiko hat nicht nur einen möglichen Ausgang. Drei Szenarien für die Post-Quantum-Transition zeigen, was für Holder jeweils auf dem Spiel steht.

    17 Sep. 20269 Min
  • Quantum Research

    Quantencomputer und Bitcoin: Die Migration nimmt Gestalt an

    Rescue-Protokolle, Post-Quanten-Kryptographie, Ethereums Hash-Wechsel und Googles 2029-Deadline. Was sich im August 2026 für Bitcoins Quanten-Migration bewegt hat.

    31 Aug. 20269 Min
  • Quantum Research

    Bitcoins Quantum-Debatte: Was passiert mit den Coins, die nicht migrieren können?

    Bitcoins Quantum-Debatte hat sich von Dringlichkeit hin zu Migration verschoben. Sollten verwundbare Coins eingefroren, Quantenangreifern überlassen oder nur begrenzt bewegbar gemacht werden? BIP-361 und die drei Positionen erklärt.

    13 Aug. 202610 Min

Individuelle, persönliche Kundenbetreuung - Immer an Ihrer Seite

Unser Team aus ausgewiesenen Krypto-Experten steht Ihnen mit den passenden Tools, wertvollen Einblicken und erstklassiger, individueller Kundenbetreuung zur Seite.

Öffnungszeiten

24/7 online

Montag bis Freitag: 7Uhr bis 19Uhr

contact@bitcoinsuisse.com

0800 800 008

Anrufe aus der Schweiz (gebührenfrei)

+41 41 660 00 00

Anrufe aus dem Ausland