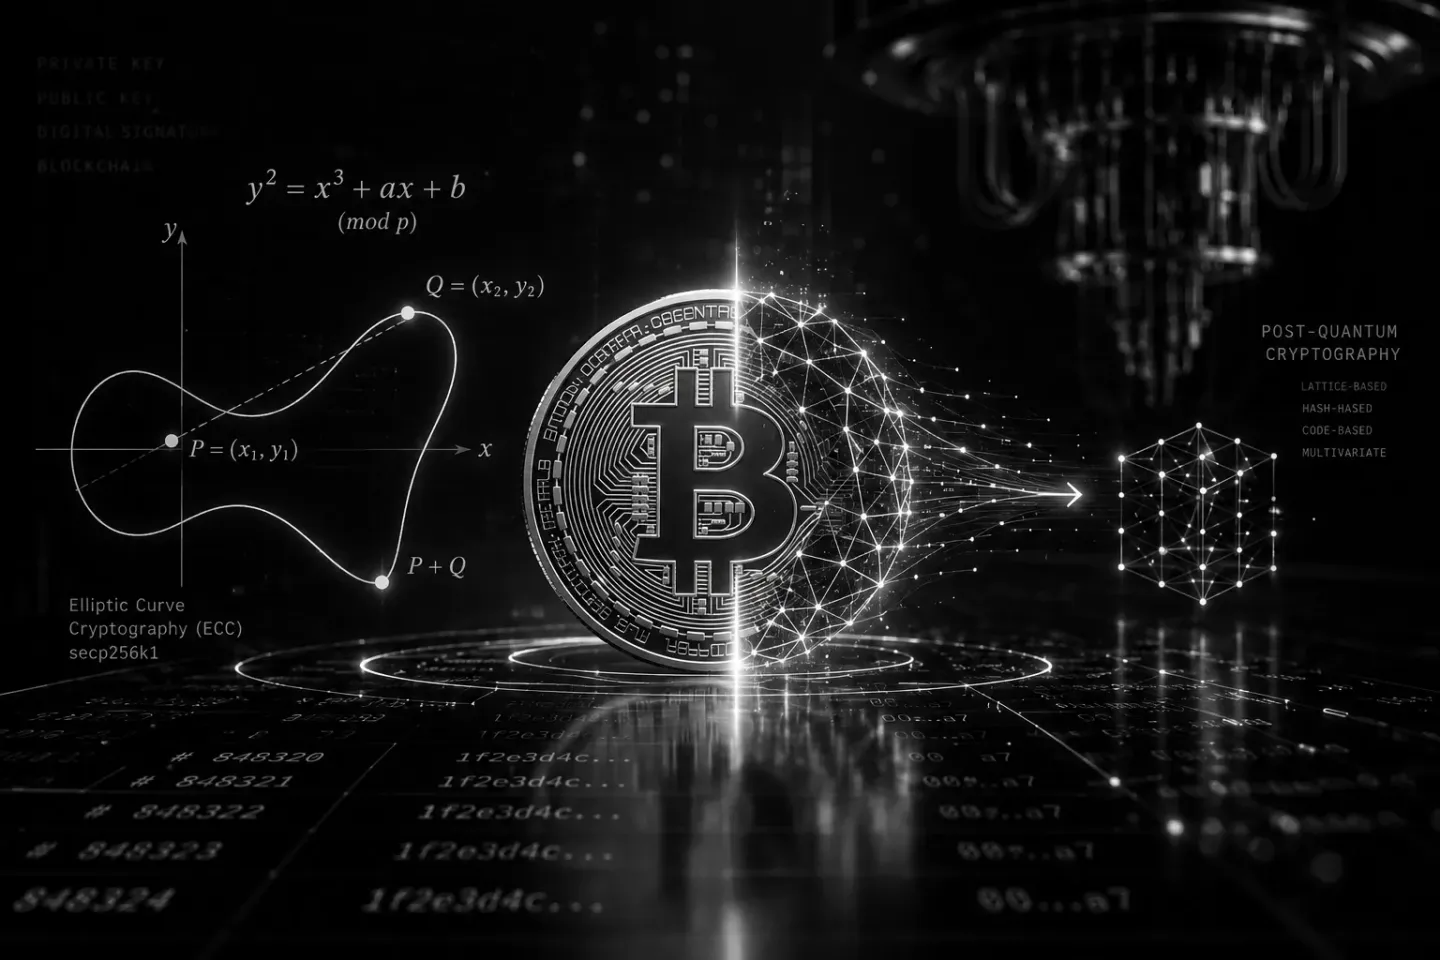
Die Kryptografen, die auf Drakes Aussagen reagierten, erkennen zwar an, dass KI die Mathematik verändert, ziehen daraus jedoch andere Schlussfolgerungen. Yehuda Lindell schrieb, dass der Beweis schwieriger mathematischer Sätze durch KI „in keiner Weise darauf hindeutet, dass als schwierig angenommene Probleme dies nicht mehr sind“. JP Aumasson ergänzte, dass, falls das mathematische Problem hinter der Elliptic-Curve-Kryptografie tatsächlich schwer lösbar ist, auch eine KI keinen effizienten Algorithmus zu dessen Lösung finden könne.
Dass diese Schwierigkeit bislang nicht bewiesen ist, ist ein Argument, das Daniel J. Bernstein seit Langem vorbringt. Die von OpenAI veröffentlichten Arbeiten liefern hierfür jedoch weder einen Beweis noch einen Gegenbeweis.
Unbestritten ist hingegen, dass KI die Suche nach Schwachstellen in kryptografischen Verfahren beschleunigen kann. Im Juli entdeckte Anthropics Claude Mythos Preview eine strukturelle Schwachstelle in HAWK, einem neueren gitterbasierten Signaturverfahren, was zu dessen Rückzug aus der NIST-Evaluierung für Post-Quantum-Signaturen führte. Erst kürzlich identifizierten KI-gestützte Forscher innerhalb einer Woche nach der Veröffentlichung chinesischer Kandidaten für Kryptografie der nächsten Generation mehrere kritische Schwachstellen, darunter Möglichkeiten zur Schlüsselwiederherstellung.
As Drake notes, none of the OpenAI manuscripts concerns cryptography. In a release this broad, the omission is striking: it leaves open the possibility that results in cryptanalysis, perhaps a weakening rather than a full break, were kept back. We cannot know what has not been released, or expect complete visibility into such work. That uncertainty is a reason for the protocol work to prepare for the worst rather than wait for more explicit signs of an attack.
Wie Drake selbst festhält, befasst sich keines der veröffentlichten OpenAI-Manuskripte mit Kryptografie. Bei einer Veröffentlichung dieser Grössenordnung fällt dieses Fehlen auf: Es lässt die Möglichkeit offen, dass Ergebnisse aus der Kryptoanalyse, sei es in Form einer Schwächung oder sogar eines vollständigen Angriffs, nicht veröffentlicht wurden. Was nicht publiziert wurde, lässt sich jedoch weder beurteilen noch verlässlich beobachten. Diese Unsicherheit ist aus seiner Sicht ein Argument dafür, Protokolle vorsorglich auf ungünstige Szenarien vorzubereiten, anstatt auf eindeutigere Hinweise für einen Angriff zu warten.
Dieselbe Überlegung ist nicht neu: Einige Bitcoin-Entwickler haben bereits für quantenresistente Signaturverfahren plädiert, selbst für den Fall, dass kryptografisch relevante Quantencomputer nie Realität werden. Ihr Argument lautet, dass die Kryptografie elliptischer Kurven auch durch klassische mathematische Fortschritte geschwächt werden könnte, unabhängig davon, ob KI dabei eine Rolle spielt oder nicht.